cabinet de recrutement et chasseurs de tête d'ingénieurs cybersécurité
votre prochain ingénieur cybersécurité, entre de bonnes mains.
Nous combinons nos données, nos experts sectoriels et nos algorithmes d'IA pour identifier le chasseur de tête le plus pertinent pour votre poste, de l'analyste SOC à l'ingénieur sécurité confirmé.
- zéro frais de démarrage, paiement à l'embauche
- remplacement garanti
ils recrutent leurs profils tech avec muzzo
comment recruter un ingénieur cybersécurité avec un cabinet de recrutement ?
Un bon ingénieur cybersécurité détecte, contient et explique un incident. Muzzo confie votre poste, de l'analyste SOC à l'ingénieur sécurité confirmé, aux chasseurs de tête qui recrutent le plus sur ce métier : ils testent un cas d'intrusion réel. Commission de 5 à 30 %, payée à l'embauche. Départ sous 3 mois : recherche relancée sans frais.
comment ça marche
vous ne payez que si vous recrutez
01
vous décrivez le poste
Avec le formulaire plus haut : le poste, votre entreprise, votre périmètre. Le reste se cadre au premier échange avec l'équipe Muzzo.
02
nos données choisissent les chasseurs
L'IA retient ceux qui ont le plus recruté en cybersécurité, parmi plus de 2 500 chasseurs de tête sélectionnés.
03
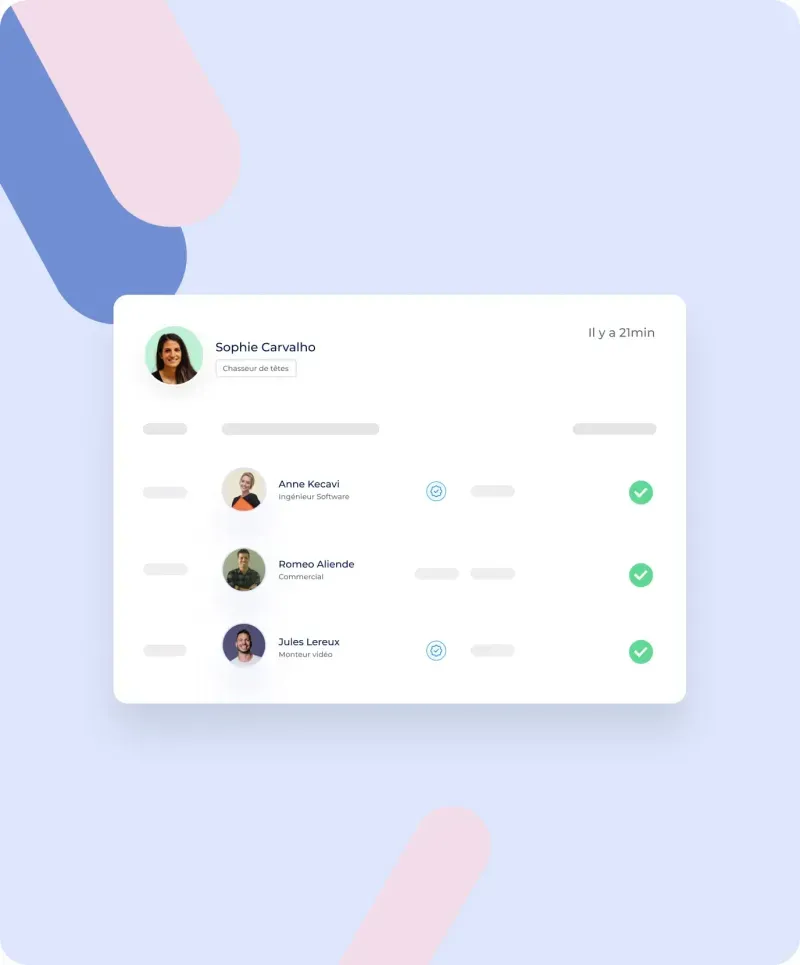
vous rencontrez les meilleurs profils
Approchés et qualifiés par des chasseurs experts de la cybersécurité. Vous choisissez qui vous voyez.
04
vous recrutez, puis vous payez
Pas avant. Si la recrue quitte son poste dans les 3 mois, on relance la recherche sans frais.
ils ont recruté avec muzzo
L'atout de Muzzo, c'est la diversité des recruteurs : il y a toujours quelqu'un à l'écoute de nos besoins.
Avec Muzzo, j'ai la réactivité d'une marketplace et la qualité d'un cabinet de recrutement.
votre recrutement, discutons-en de vive voix
Antoine et l'équipe Muzzo vous aident à cadrer votre poste et à choisir les bons chasseurs de tête. Décrivez votre poste dans le formulaire : on vous rappelle pour en parler.
Antoine GigomasCEO et cofondateur de Muzzo
une dernière question ?
Avec Muzzo, vous fixez la commission, entre 5 et 30 %, et vous ne la payez qu'à l'embauche : pas d'acompte, pas de frais fixes. Un analyste SOC junior et un ingénieur sécurité cloud confirmé ne demandent pas la même recherche. La commission suit cette difficulté, et l'équipe Muzzo vous aide à la fixer.
Vous avez une double garantie. Si la recrue part dans les 3 mois, par exemple parce que le périmètre réel ne correspond pas au brief, nous relançons la recherche sans frais. Sans remplaçant trouvé sous 4 mois, nous vous remboursons 50 % des honoraires. En moyenne, 94 % des recrues Muzzo sont encore en poste après 3 mois.
les chasseurs de tête de la cybersécurité sont prêts à démarrer
Un recrutement signé en moins de 26 jours, payé seulement à l'embauche.
le constat
un ingénieur cybersécurité se juge à l'incident qu'il évite ou qu'il contient
un bon ingénieur sécurité est en plein durcissement, pas sur les annonces
Il surveille le SOC, corrige des vulnérabilités ou mène un test d'intrusion. Il ne cherche pas de poste. Un chasseur de tête de la cybersécurité sait quand et comment l'approcher.
des certifications ne font pas un réflexe d'incident
Le poste demande de détecter un signal faible, de contenir une attaque et de documenter ce qui s'est passé. Le chasseur teste un cas réel, pas seulement les outils listés sur le CV.
une erreur de recrutement se voit au premier incident
Alerte manquée, réponse trop lente, périmètre mal défendu. Le chasseur vérifie les incidents traités et les audits menés avant de vous présenter quelqu'un.
les postes
les profils de cybersécurité que nos chasseurs vont chercher pour vous
Du premier poste au profil confirmé, chaque recherche part chez un chasseur qui a déjà recruté ce profil.
analyste SOC
Il surveille les alertes, qualifie les incidents et escalade ce qui doit l'être. Souvent un premier poste en cybersécurité, en horaires décalés ou en astreinte.
ingénieur sécurité informatique
Il durcit les systèmes, corrige les vulnérabilités et met en place les protections. Le poste le plus demandé du métier.
pentester, testeur d'intrusion
Il attaque les systèmes pour trouver leurs failles avant qu'un tiers ne le fasse, puis documente chaque faille trouvée.
ingénieur réponse à incident
Il intervient quand l'attaque a déjà eu lieu : il isole, contient et reconstruit, puis retrace la chronologie de l'incident.
ingénieur sécurité cloud
Il sécurise des environnements cloud, configure les accès et les pare-feux et surveille les dérives de configuration.
délégué à la protection des données
Il veille à la conformité RGPD des traitements de données et répond aux demandes de la CNIL ou des personnes concernées.
la méthode
un chasseur de tête de la cybersécurité, pas un cabinet pour tout
Un ingénieur cybersécurité se juge à l'incident qu'il évite ou qu'il contient. La méthode part donc de ce que le poste doit protéger.
on définit ce que le poste doit protéger
SOC, réseau, cloud, parc applicatif : le brief décrit le périmètre à défendre, les astreintes éventuelles et le niveau d'autonomie attendu.
un chasseur qui recrute en cybersécurité
Parmi plus de 2 500 chasseurs de tête sélectionnés, votre poste part chez ceux qui recrutent le plus en sécurité informatique.
un cas d'incident testé avant l'entretien
Le chasseur demande au profil de raconter un incident ou un test d'intrusion qu'il a mené : ce qu'il a trouvé, ce qu'il a fait, ce que ça a changé. Puis il recoupe en référence.
les chiffres
le salaire d'un ingénieur cybersécurité en chiffres
source : Apec, les rémunérations des cadres du secteur privé dans 111 familles de métiers, édition 2025, p. 56 (sécurité informatique) (ouvre une nouvelle fenêtre), données 2025
source : Apec, les rémunérations des cadres du secteur privé dans 111 familles de métiers, édition 2025, p. 56 (sécurité informatique) (ouvre une nouvelle fenêtre), données 2025
source : Cybermalveillance.gouv.fr, rapport d'activité 2025, l'assistance aux entreprises et associations (ouvre une nouvelle fenêtre), données 2025
recruter un ingénieur cybersécurité : ce qu'il faut savoir
pourquoi confier le recrutement d'un ingénieur cybersécurité à un chasseur de tête ?
L'ingénieur cybersécurité surveille, durcit et défend les systèmes au quotidien : SOC, vulnérabilités, tests d'intrusion, réponse à incident. Les bons profils sont en poste, pris par la surveillance ou un projet de durcissement, et ne répondent pas aux annonces.
Un chasseur de tête de la cybersécurité sait les approcher et poser les bonnes questions : quel périmètre, quels incidents traités, quels outils, quelles astreintes. Cette page porte sur le poste opérationnel lui-même ; pour le pilotage de la sécurité au niveau de la direction, voyez notre page RSSI, et pour l'ensemble des métiers d'infrastructure et de sécurité, notre page infrastructure, cloud et sécurité.
analyste SOC, ingénieur sécurité ou pentester : quel profil recruter ?
Un analyste SOC surveille les alertes en continu et qualifie les incidents, souvent en horaires décalés. Un ingénieur sécurité informatique durcit les systèmes et corrige les vulnérabilités au fil de l'eau. Un pentester attaque les systèmes sur commande pour trouver leurs failles avant un tiers malveillant.
Ce choix fixe le budget du poste. D'après l'Apec, la médiane des cadres de la sécurité informatique passe de 51 k€ avant 35 ans à 71 k€ après 45 ans : l'expérience sur incidents réels pèse davantage que les certifications accumulées.
comment évaluer un ingénieur cybersécurité en entretien ?
Le CV liste des certifications et des outils. L'entretien doit montrer autre chose : la capacité à raconter un incident réel, la façon dont il a été détecté, contenu, puis documenté pour ne pas se reproduire.
Un cas pratique court fonctionne bien : un scénario d'intrusion simplifié, vingt minutes pour l'analyser et proposer une réponse. Le chasseur fait ce premier tri avant de vous présenter quelqu'un, et vérifie en référence les incidents et les audits que le profil dit avoir menés.
ESN, cabinet spécialisé ou DSI interne : qu'est-ce qui change ?
En ESN ou en cabinet spécialisé, l'ingénieur cybersécurité change de client et de contexte régulièrement : il doit s'adapter vite à un système qu'il ne connaît pas. En DSI interne, il connaît le périmètre par cœur et construit une défense dans la durée, souvent avec moins de diversité de missions.
La menace, elle, ne distingue pas ces contextes. Selon Cybermalveillance.gouv.fr, le piratage de compte est devenu en 2025 la première menace pour les entreprises et associations, avec 21 % des parcours d'assistance et une hausse de 52 % sur un an : la pression sur les équipes de sécurité augmente, quel que soit l'employeur.
vos questions sur le recrutement d'un ingénieur cybersécurité
Selon l'Apec, les cadres de la sécurité informatique de moins de 35 ans gagnent 51 k€ brut par an en médiane, contre 71 k€ après 45 ans (édition 2025). Ceux qui exercent dans les activités informatiques sont à 58 k€ médian, et 80 % d'entre eux gagnent entre 41 et 83 k€.
La menace, elle, progresse nettement : selon Cybermalveillance.gouv.fr, le piratage de compte est en 2025 la première menace pour les entreprises et associations, avec 21 % des parcours d'assistance et une hausse de 52 % sur un an. Cette pression pousse les entreprises à renforcer leurs équipes de sécurité, ce qui tend le marché du recrutement.
L'ingénieur cybersécurité agit au quotidien sur les systèmes : SOC, vulnérabilités, tests d'intrusion, réponse à incident. Le RSSI pilote la politique de sécurité, la conformité et le risque au niveau de la direction, sans forcément toucher aux outils lui-même. Pour ce profil, voyez notre page RSSI.
Elles aident à filtrer un premier niveau de compétence, mais ne remplacent pas l'expérience sur incidents réels. Demandez plutôt au candidat de raconter un cas concret qu'il a traité : ce qu'il a détecté, comment il a réagi, ce que ça a changé ensuite.