cabinet de recrutement et chasseurs de tête de DPO
votre prochain DPO, entre de bonnes mains.
Nous combinons nos données, nos experts sectoriels et nos algorithmes d'IA pour identifier le chasseur de tête le plus pertinent pour votre poste, du premier DPO d'une PME au DPO mutualisé entre plusieurs structures.
- zéro frais de démarrage, paiement à l'embauche
- remplacement garanti
ils recrutent leurs profils protection des données avec muzzo
comment recruter un DPO avec un cabinet de recrutement ?
Un DPO fait vivre un registre des traitements, pas seulement un document RGPD. Muzzo confie votre poste, du premier DPO d'une PME au DPO de groupe, aux chasseurs de tête qui recrutent le plus sur ce métier : ils testent une analyse d'impact déjà menée. Commission de 5 à 30 %, payée à l'embauche, garantie 3 mois.
comment ça marche
vous ne payez que si vous recrutez
01
vous décrivez le poste
Avec le formulaire plus haut : le poste, votre entreprise, le nombre de structures à couvrir. Le reste se cadre au premier échange avec l'équipe Muzzo.
02
nos données choisissent les chasseurs
L'IA retient ceux qui ont le plus recruté de DPO, parmi plus de 2 500 chasseurs de tête sélectionnés.
03
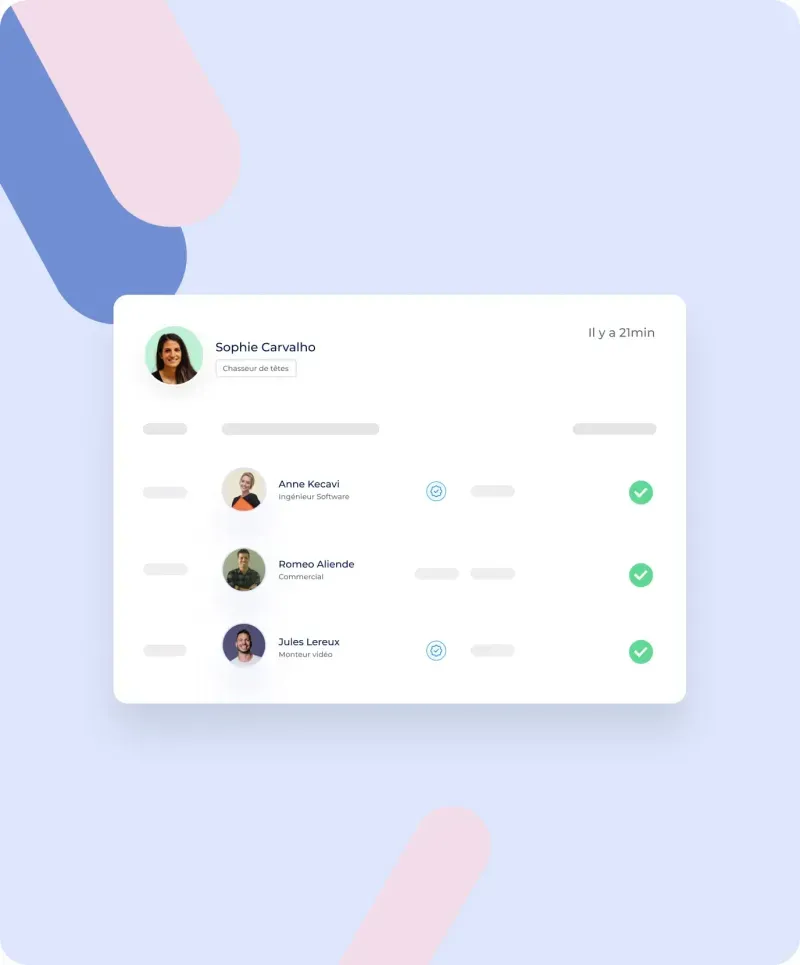
vous rencontrez les meilleurs profils
Approchés et qualifiés par des chasseurs experts de la protection des données. Vous choisissez qui vous voyez.
04
vous recrutez, puis vous payez
Pas avant. Si la recrue quitte son poste dans les 3 mois, on relance la recherche sans frais.
ils ont recruté avec muzzo
L'atout de Muzzo, c'est la diversité des recruteurs : il y a toujours quelqu'un à l'écoute de nos besoins.
Avec Muzzo, j'ai la réactivité d'une marketplace et la qualité d'un cabinet de recrutement.
votre recrutement, discutons-en de vive voix
Antoine et l'équipe Muzzo vous aident à cadrer votre poste et à choisir les bons chasseurs de tête. Décrivez votre poste dans le formulaire : on vous rappelle pour en parler.
Antoine GigomasCEO et cofondateur de Muzzo
une dernière question ?
Avec Muzzo, vous fixez la commission, entre 5 et 30 %, et vous ne la payez qu'à l'embauche : pas d'acompte, pas de frais fixes. Un premier DPO d'une PME et un DPO de groupe qui consolide plusieurs filiales ne demandent pas la même recherche. La commission suit cette difficulté, et l'équipe Muzzo vous aide à la fixer.
Vous avez une double garantie. Si la recrue part dans les 3 mois, par exemple parce que le périmètre réel ne correspond pas au brief, nous relançons la recherche sans frais. Sans remplaçant trouvé sous 4 mois, nous vous remboursons 50 % des honoraires. En moyenne, 94 % des recrues Muzzo sont encore en poste après 3 mois.
les chasseurs de tête de la protection des données sont prêts à démarrer
Un recrutement signé en moins de 26 jours, payé seulement à l'embauche.
le constat
un DPO se juge au registre qu'il tient, pas à son CV
un bon DPO est en pleine analyse d'impact, pas sur les annonces
Il met à jour le registre des traitements, instruit une analyse d'impact ou répond à une demande de la CNIL. Il ne cherche pas de poste. Un chasseur de tête de la protection des données sait quand et comment l'approcher.
un certificat RGPD ne fait pas un DPO opérationnel
Le poste demande de faire adopter des règles de protection des données par des équipes métier qui n'y voient pas toujours l'intérêt. Le chasseur teste ce dialogue, pas seulement les textes maîtrisés.
une erreur de recrutement se voit à la première violation de données
Registre incomplet, analyse d'impact jamais menée, notification à la CNIL hors délai. Le chasseur vérifie les registres tenus et les analyses d'impact réellement conduites avant de vous présenter quelqu'un.
les postes
les profils de protection des données que nos chasseurs vont chercher pour vous
Du premier DPO d'une PME au DPO mutualisé entre plusieurs structures, chaque recherche part chez un chasseur qui a déjà recruté ce profil.
DPO interne
Désigné au sens des articles 37 à 39 du RGPD, il tient le registre des traitements, conduit les analyses d'impact et répond à la CNIL pour une seule structure.
DPO mutualisé
Il exerce la fonction pour plusieurs structures à la fois, souvent dans un groupe, une franchise ou un réseau associatif. Un format en forte croissance.
DPO de groupe
Il consolide le registre des traitements de plusieurs filiales et harmonise les procédures de protection des données pour l'ensemble du groupe.
premier DPO d'une PME
Il structure la fonction à partir de rien, souvent en complément d'un autre poste, et doit convaincre une direction qui découvre les enjeux du RGPD.
référent RGPD avant désignation formelle
Avant de nommer un DPO au sens du RGPD, certaines entreprises recrutent un référent chargé de préparer la mise en conformité et le registre des traitements.
DPO en secteur régulé
En banque, en assurance ou dans la santé, il articule le RGPD avec d'autres obligations réglementaires, souvent en lien étroit avec le RSSI.
la méthode
un chasseur de tête de la protection des données, pas un généraliste du droit
Un DPO se juge au registre qu'il tient et aux analyses d'impact qu'il mène. La méthode part donc de ce périmètre.
on définit le périmètre RGPD à couvrir
Nombre de traitements, structures à couvrir (une seule ou plusieurs en mutualisation), relation déjà établie ou non avec la CNIL : le brief décrit le périmètre réel du poste.
un chasseur qui recrute des DPO
Parmi plus de 2 500 chasseurs de tête sélectionnés, votre poste part chez ceux qui recrutent le plus en protection des données.
une analyse d'impact vérifiée avant l'entretien
Le chasseur demande au profil de raconter une analyse d'impact ou une violation de données qu'il a traitée : la méthode suivie, la décision prise, ce que la direction en a retenu. Puis il recoupe en référence.
les chiffres
le DPO en chiffres
34 440
DPO désignés auprès de la CNIL début 2024, contre 21 000 en 20191
57%
des DPO internes et mutualisés exercent dans des organisations de moins de 250 salariés, en hausse de 19 points par rapport à 20192
49%
des cadres de la sécurité informatique, famille qui cite le DPO parmi ses métiers, ont une part de rémunération variable, de 4 000 € en médiane3
76k€
salaire médian de cette même famille dans le secteur banque et assurances (80 % entre 53 et 115 k€), où le DPO est le plus souvent un poste à temps plein3
- DGEFP, CNIL et AFCDP, communiqué de presse, observatoire du métier de DPO, édition 2024 (ouvre une nouvelle fenêtre), données 2024
- CNIL, le délégué à la protection des données : un métier de plus en plus représenté dans les petites structures, observatoire DGEFP/CNIL/AFCDP (ouvre une nouvelle fenêtre), données 2024
- Apec, les rémunérations des cadres du secteur privé dans 111 familles de métiers, édition 2025, p. 56 (sécurité informatique) (ouvre une nouvelle fenêtre), données 2025
recruter un DPO : ce qu'il faut savoir
Le DPO, désigné au sens des articles 37 à 39 du RGPD, tient le registre des traitements, conduit les analyses d'impact et répond aux demandes de la CNIL. Les bons profils sont en poste, pris par une mise en conformité en cours, et ne répondent pas aux annonces.
Un chasseur de tête de la protection des données sait les approcher et poser les bonnes questions : combien de structures à couvrir, quel volume de traitements, quelle relation avec la CNIL. Cette page porte sur le poste de DPO lui-même ; pour la sécurité informatique dans son ensemble, voyez notre page RSSI.
Un DPO interne exerce la fonction pour une seule structure. Un DPO mutualisé la partage entre plusieurs entités, souvent dans un groupe ou un réseau. Cette organisation progresse fortement : selon l'observatoire DGEFP/CNIL/AFCDP, 57 % des DPO internes et mutualisés exercent désormais dans des organisations de moins de 250 salariés, en hausse de 19 points par rapport à 2019.
Décidez du format avant de parler salaire : un DPO mutualisé entre plusieurs structures demande une organisation et une disponibilité différentes d'un DPO dédié à une seule entité.
Le CV liste des certifications RGPD et des textes maîtrisés. L'entretien doit montrer autre chose : la capacité à faire adopter des règles de protection des données par des équipes métier pressées, et à documenter un dossier de façon à résister à un contrôle de la CNIL.
Un cas pratique court fonctionne bien : un traitement de données à risque, le temps d'expliquer comment mener l'analyse d'impact qui en découle. Le chasseur fait ce premier tri avant de vous présenter quelqu'un, et vérifie en référence les registres et les analyses d'impact que le profil dit avoir menés.
Le nombre de DPO désignés auprès de la CNIL a fortement progressé : selon la même étude, il est passé de 21 000 en 2019 à 34 440 début 2024. La fonction se démocratise aussi par la taille des structures qui la portent, avec une hausse marquée dans les organisations de moins de 10 et de 10 à 49 personnes.
Cette progression touche directement le recrutement : les profils expérimentés, formés depuis plusieurs années au RGPD, restent plus rares que la demande de postes.
Dans une entreprise qui désigne son premier DPO, le poste part souvent de zéro : pas de registre formalisé, des traitements éparpillés entre les équipes, une direction qui découvre les obligations du RGPD. Il faut un profil autonome, capable de construire les outils et de prioriser.
Dans un groupe, le DPO consolide le registre de plusieurs filiales et harmonise des procédures déjà posées ailleurs. Selon l'Apec, pour la famille qui cite le DPO parmi ses métiers, le salaire est le plus élevé dans le secteur banque et assurances, 76 k€ médian, où les obligations réglementaires sur la donnée sont les plus fortes.
vos questions sur le recrutement d'un DPO
Selon l'observatoire DGEFP/CNIL/AFCDP, 34 440 DPO étaient désignés auprès de la CNIL début 2024, contre 21 000 en 2019. La fonction se démocratise aussi auprès des petites structures : 57 % des DPO internes et mutualisés exercent dans des organisations de moins de 250 salariés.
L'Apec ne publie pas de fourchette propre au DPO, mais la famille de la sécurité informatique qui le cite nommément montre un salaire plus élevé en banque et assurances, 76 k€ médian, et une part variable chez 49 % des cadres, de 4 000 € en médiane (édition 2025).
Le DPO veille à la conformité RGPD des traitements de données personnelles : registre, analyses d'impact, relation avec la CNIL. Le RSSI pilote la sécurité de l'ensemble du système d'information, bien au-delà de la seule donnée personnelle. Pour ce profil, voyez notre page RSSI.
Oui, c'est même le format le plus courant pour les petites structures : le RGPD autorise un DPO mutualisé entre plusieurs entités, par exemple dans un groupe ou un réseau associatif. Précisez dans le brief le nombre de structures à couvrir, cela change le profil recherché.
Par un cas réel plutôt qu'une liste de certifications. Nos chasseurs demandent au profil de raconter une analyse d'impact ou une violation de données qu'il a traitée, et vérifient en référence les registres et les analyses qu'il annonce avoir menés.
par Antoine Gigomas, CEO et cofondateur de Muzzo ·